Обновления и поддержка 12 месяцев Поддержка: Пн–Пт 10:00–18:00 Средний ответ — до 2 часов
Telegram WhatsApp
Заказать модуль
Товаров в корзине

Корзина

0

Корзина пока пуста

Добавьте нужные модули — они появятся здесь.

OpenCart / ocStore Готов к установке

CMS Security Scanner — аудит безопасности OpenCart

CMS Security Scanner даёт владельцу магазина понятную картину рисков: проверяет файлы на вредоносные конструкции, фиксирует новые, изменённые и исчезнувшие файлы, контролирует критичные сущности базы и ведёт журнал опасн…

OpenCart / ocStore 3.x
Временная акция Установим модуль бесплатно

Выберите установку в опциях товара. После заказа мы согласуем доступы, установим модуль и выполним базовую проверку на вашем магазине.

Лицензия модуля оплачивается отдельно. Платные сторонние сервисы и нестандартные доработки не входят.
0.00 грн. установка
2,490.00 грн. Без налога: 2,490.00 грн.
Обновлено24.08.2026

Файлы доступны после оплаты

Без перезаписи ядраExtension Installer / OCMOD
12 месяцев обновленийОбновлено 24.08.2026
Поддержка разработчикаГотов к установке
Чистый кодПонятная структура

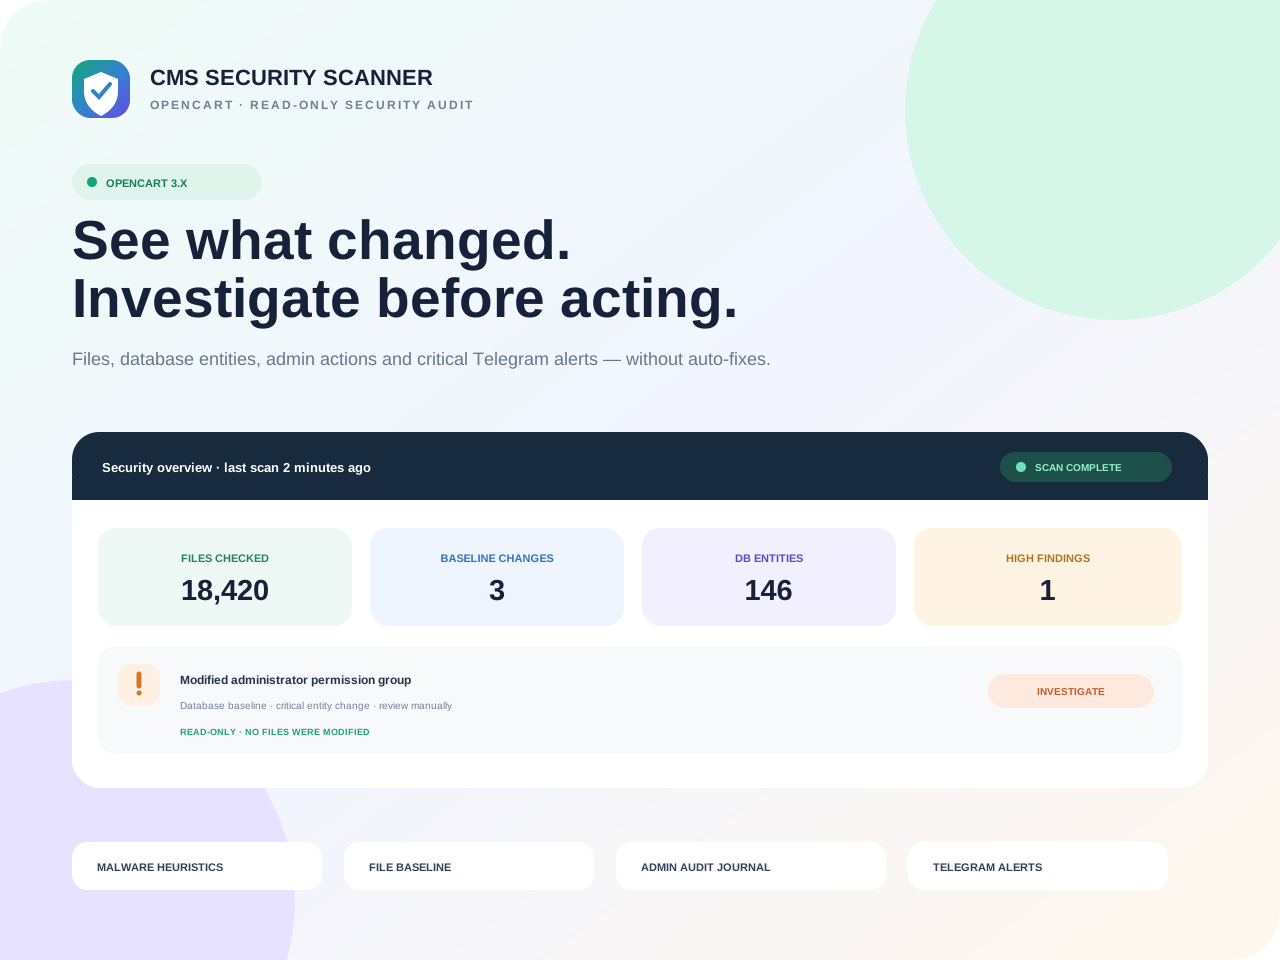
CMS Security Scanner даёт владельцу магазина понятную картину рисков: проверяет файлы на вредоносные конструкции, фиксирует новые, изменённые и исчезнувшие файлы, контролирует критичные сущности базы и ведёт журнал опасных административных действий.

Заметить подозрительное изменение раньше, чем оно станет инцидентомСканер работает только на чтение: не удаляет файлы, не запускает «лечение» и не скрывает результаты. Решение всегда остаётся за администратором.
SEC
CMS Security ScannerREAD-ONLY INVESTIGATION DASHBOARD
SCAN COMPLETE
92integrity score1 HIGH · 3 MEDIUM · 8 INFO
18,420files checked
3baseline changes
146DB entities

Четыре уровня проверки в одном отчёте

Файловая система, контрольная точка, база данных и административные изменения рассматриваются вместе. Находки получают уровень риска и контекст для ручной проверки.

FILESФайлыwebshell, eval/base64, скрытый PHP, опасный .htaccess
BASELINEЦелостностьновые, изменённые, отсутствующие и непроверенные файлы
DATABASEБазаадминистраторы, права, модули, API, hooks и контент
AUDITСобытиякритичные изменения и Telegram-уведомления

Поиск вредоносного кода

Сигнатуры webshell-поведения, обфускации, encoded payload, PHP в не-PHP файлах и известные запрещённые хеши.

Собственная контрольная точка

После ручной проверки магазин запоминает текущие хеши и показывает новые, изменённые или исчезнувшие файлы.

Контроль базы данных

Администраторы, группы прав, events, modifications, extensions, payment settings и подозрительный код в контенте.

Журнал действий

Изменения прав, администраторов, расширений, модификаторов, событий и оплаты фиксируются в собственном журнале.

Telegram для важного

Высокие и критические находки можно отправлять в Telegram, не дожидаясь следующего входа в админку.

История не исчезает

Uninstall отключает интеграцию, но сохраняет отчёты, baseline и журнал для переустановки или расследования.

Безопасный порядок первого запуска

УстановитеЗагрузите ZIP через штатный менеджер модулей.
ПросканируйтеЗапустите проверку и дождитесь готового отчёта.
Проверьте вручнуюОтделите ожидаемые изменения от подозрительных.
Создайте baselineЗапомните только проверенное текущее состояние.

Сканер не заменяет профессиональное расследование

Эвристическое совпадение — повод для проверки, а не автоматическое доказательство заражения. У модуля нет CVE-feed, он не сравнивает сайт с официальным манифестом релиза и не исправляет php.ini. Опасную находку нужно подтвердить вручную или передать специалисту.

COMPATIBILITY

OpenCart / ocStore 3.x

Устанавливается как OCMOD. Синтаксис проверен на PHP 5.6 и 7.4; фактическая версия PHP должна поддерживаться вашей сборкой OpenCart.

Что входит в покупку

Установочный ZIP, открытый код без шифрования, read-only engine, контроль файлов и базы, baseline, журнал, Telegram-уведомления, документация, 12 месяцев обновлений и поддержка запуска.
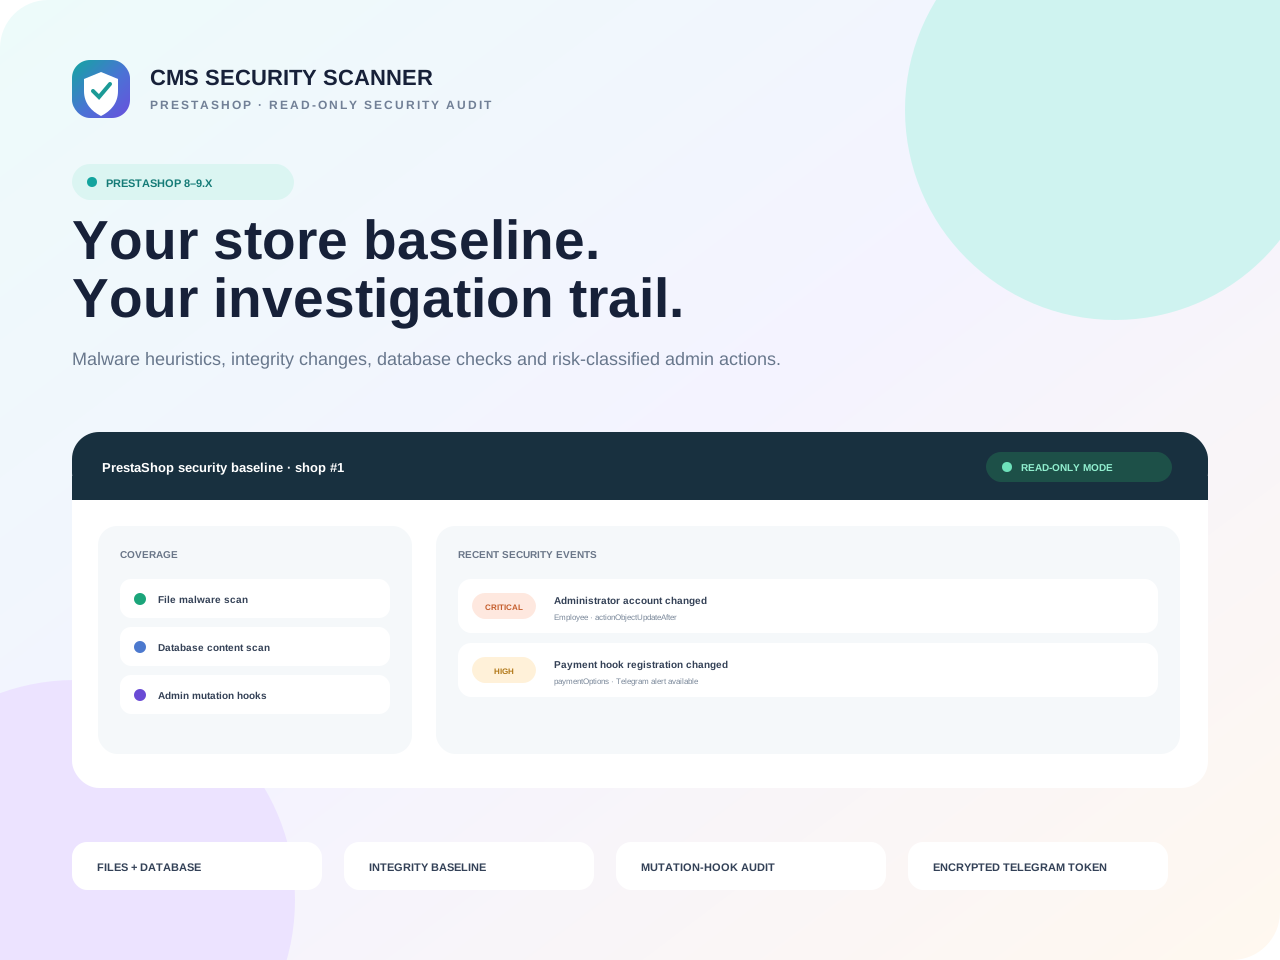
Нужна защита для PrestaShop?Для второй платформы есть отдельная нативная редакция с учётом её файлов, таблиц и административных событий.
Посмотреть редакцию
BUILT FOR COMMERCE

Возможности модуля

Продуманная функциональность для реального магазина — без лишней сложности.

Сканирование файлов

Webshell-поведение, обфускация, encoded payload, скрытый PHP и известные опасные хеши.

01

Контрольная точка

Показывает новые, изменённые, исчезнувшие и непроверенные файлы относительно проверенного baseline.

02

Контроль базы

Проверяет администраторов, права, модули, интеграции и редактируемый контент на подозрительные изменения.

03

Журнал действий

Фиксирует изменения администраторов, разрешений, расширений, настроек и платёжной поверхности.

04

Telegram-уведомления

Высокие и критические события можно сразу отправлять ответственному специалисту.

05

Строго read-only

Модуль ничего не удаляет, не помещает в карантин и не запускает автоматическое лечение.

06
QUICK START

Сначала проверка, затем доверенный baseline

Не создавайте контрольную точку вслепую: сначала просмотрите первый отчёт и только после ручной проверки запомните текущее состояние.

01

Установите модуль

Загрузите OCMOD через Extension Installer, установите модуль и откройте его настройки.

02

Запустите проверку

Дождитесь полного отчёта и вручную разберите высокие, средние и информационные находки.

03

Создайте baseline

После подтверждения легитимности текущих файлов и сущностей нажмите «Запомнить текущее состояние».

TECH DETAILS

Технические характеристики

CMS Security Scanner даёт владельцу магазина понятную картину рисков: проверяет файлы на вредоносные конструкции, фиксирует новые, изменённые и исчезнувшие файлы, контролирует критичные сущности базы и ведёт журнал опасн…

Готов к установкеВ наличии
ПлатформаOpenCart / ocStore
Совместимые версии3.x
Способ установкиExtension Installer / OCMOD
Версия PHPPHP 5.6+ (by platform version)
Лицензия1 домен
ЛокализацияУкраїнська, English, Русский
{ }

Нужна помощь или доработка?

Проверим совместимость, поможем с установкой или адаптируем модуль под ваш бизнес-процесс.

Обсудить задачу
FAQ

Частые вопросы

Поддержка разработчика

Сканер сам удаляет заражённый файл?

Нет. Это намеренно read-only инструмент: он показывает риск и контекст, но не меняет магазин автоматически.

Любая находка означает взлом?

Нет. Эвристика может находить легитимный сложный код. Серьёзную находку нужно подтвердить вручную.

Что сохраняется при удалении?

Отчёты, baseline и журнал намеренно сохраняются, чтобы расследование не потерялось при переустановке.

Есть проверка CVE и автоматическое лечение?

Нет. В модуле нет CVE-feed, автоматического карантина или исправления php.ini. Это инструмент обнаружения и контроля изменений.