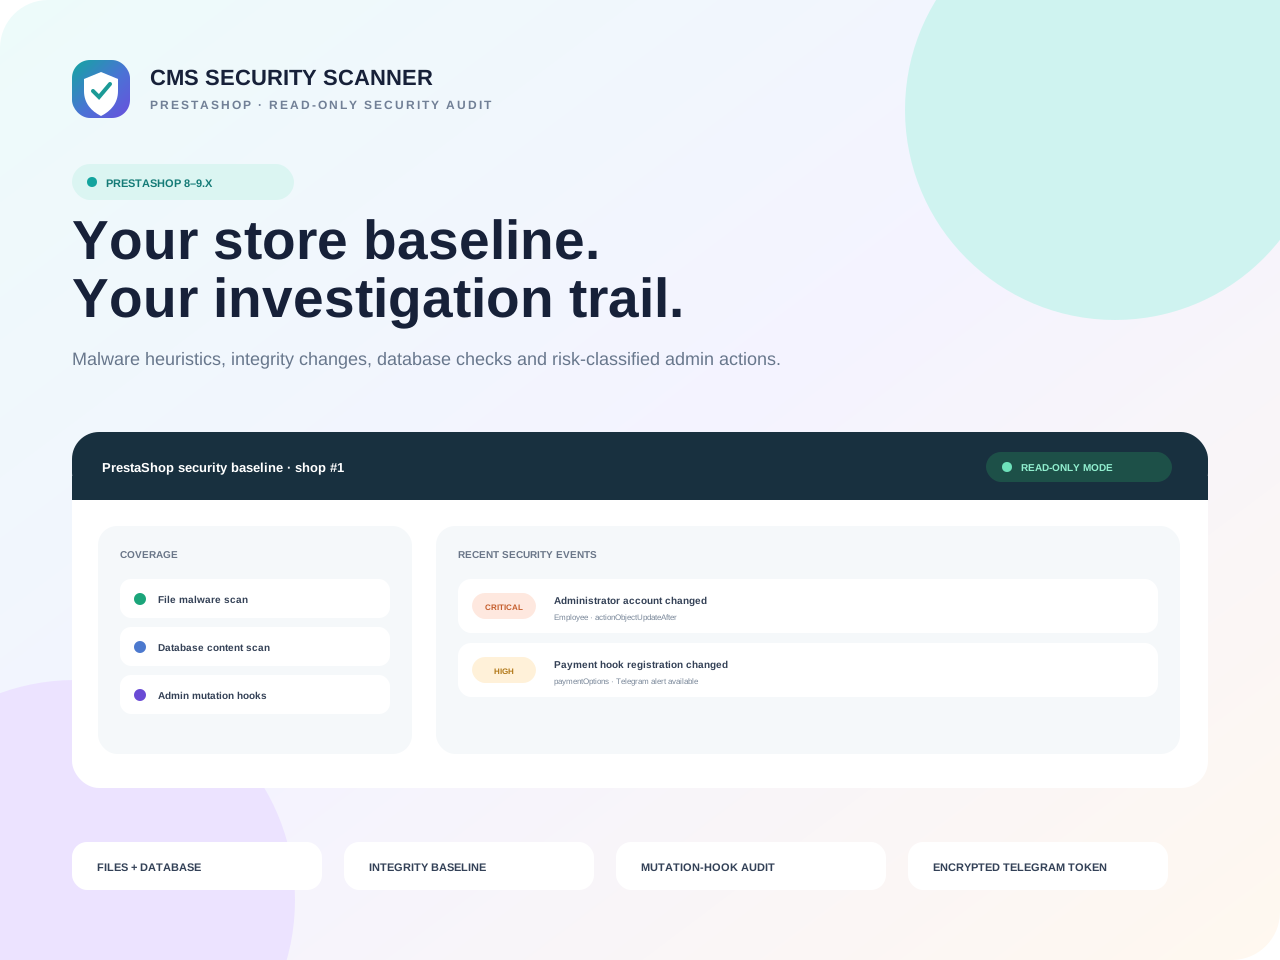
CMS Security Scanner даёт владельцу магазина понятную картину рисков: проверяет файлы на вредоносные конструкции, фиксирует новые, изменённые и исчезнувшие файлы, контролирует критичные сущности базы и ведёт журнал опасных административных действий.
Четыре уровня проверки в одном отчёте
Файловая система, контрольная точка, база данных и административные изменения рассматриваются вместе. Находки получают уровень риска и контекст для ручной проверки.
Поиск вредоносного кода
Сигнатуры webshell-поведения, обфускации, encoded payload, PHP в не-PHP файлах и известные запрещённые хеши.
Собственная контрольная точка
После ручной проверки магазин запоминает текущие хеши и показывает новые, изменённые или исчезнувшие файлы.
Контроль базы данных
Employee, Profile, WebserviceAccount, Module, регистрации hooks и подозрительный код в configuration и описаниях.
Журнал действий
Реальные data-mutation hooks классифицируют изменения администраторов, прав, API, модулей, настроек и payment hooks.
Telegram для важного
Высокие и критические находки можно отправлять в Telegram, не дожидаясь следующего входа в админку.
История не исчезает
Uninstall отключает интеграцию, но сохраняет отчёты, baseline и журнал для переустановки или расследования.
Безопасный порядок первого запуска
Сканер не заменяет профессиональное расследование
Эвристическое совпадение — повод для проверки, а не автоматическое доказательство заражения. У модуля нет CVE-feed, он не сравнивает сайт с официальным манифестом релиза и не исправляет php.ini. Опасную находку нужно подтвердить вручную или передать специалисту.
PrestaShop 8.x–9.x, без заявленной поддержки 1.7
Нативный Back Office-модуль с собственными защищёнными таблицами и каталогами отчётов. Telegram token шифруется штатным механизмом PrestaShop, API-ключи показываются только замаскированно.
Что входит в покупку
Установочный ZIP, открытый код без шифрования, read-only engine, контроль файлов и базы, baseline, журнал, Telegram-уведомления, документация, 12 месяцев обновлений и поддержка запуска.