Оновлення та підтримка 12 місяців Підтримка: Пн–Пт 10:00–18:00 Середня відповідь — до 2 годин
Telegram WhatsApp
Замовити модуль
Товарів у кошику

Кошик

0

Кошик поки порожній

Додайте потрібні модулі — вони з’являться тут.

PrestaShop Готовий до встановлення

CMS Security Scanner — аудит безпеки PrestaShop

CMS Security Scanner дає власнику магазину зрозумілу картину ризиків: перевіряє файли на шкідливі конструкції, фіксує нові, змінені й зниклі файли, контролює критичні об’єкти бази та веде журнал небезпечних адміністратив…

PrestaShop 8.xPrestaShop 9.x
Тимчасова акція Встановимо модуль безкоштовно

Оберіть встановлення в опціях товару. Після замовлення ми погодимо доступи, встановимо модуль і виконаємо базову перевірку на вашому магазині.

Ліцензія модуля оплачується окремо. Платні сторонні сервіси та нестандартні доопрацювання не входять.
0.00 грн. встановлення
2490.00 грн. Без податку: 2490.00 грн.
Оновлено24.08.2026

Файли доступні після оплати

Без перезапису ядраBack Office / ZIP
12 місяців оновленьОновлено 24.08.2026
Підтримка розробникаГотовий до встановлення
Чистий кодЗрозуміла структура

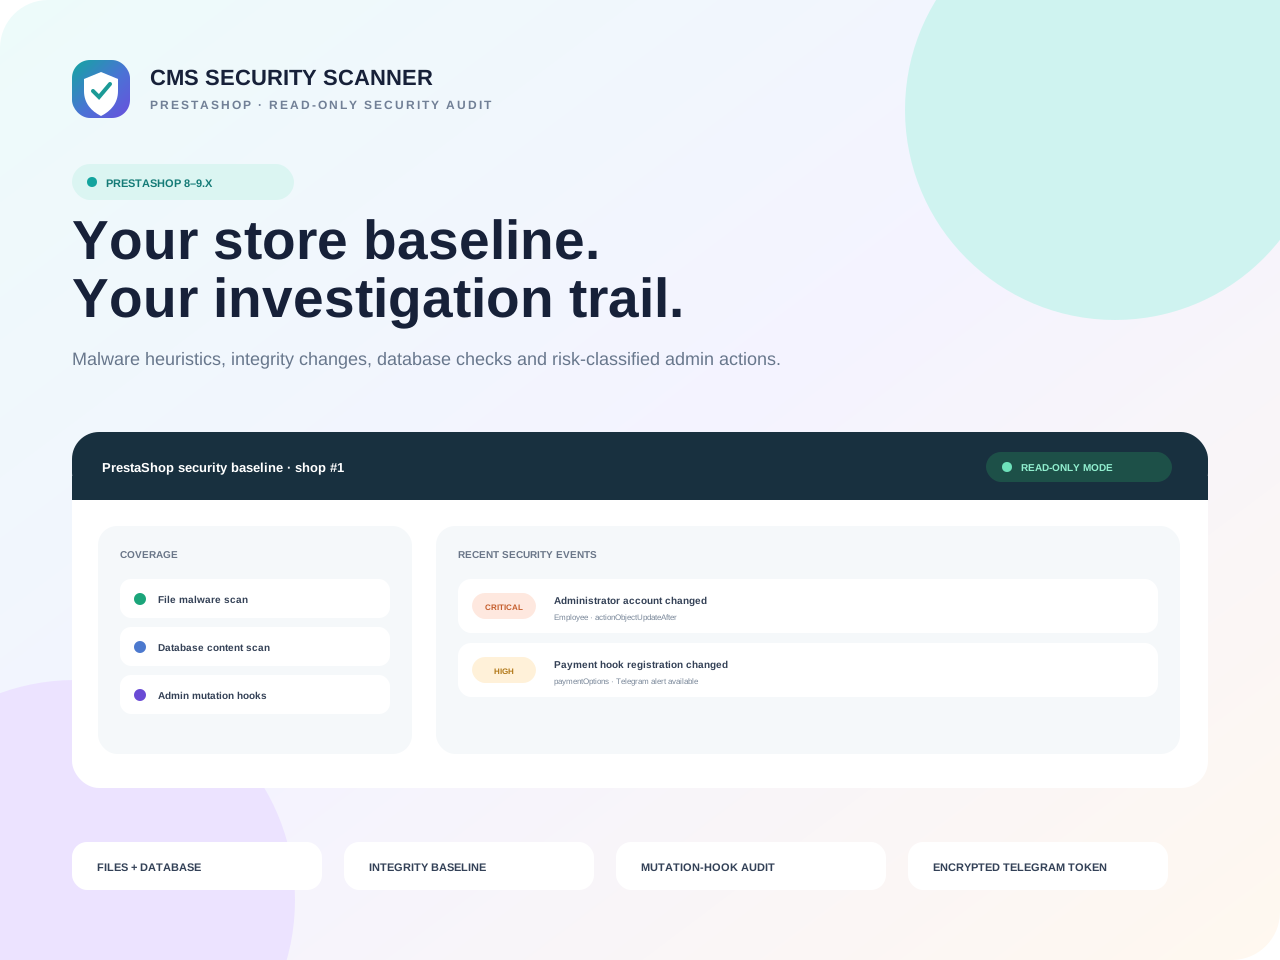
CMS Security Scanner дає власнику магазину зрозумілу картину ризиків: перевіряє файли на шкідливі конструкції, фіксує нові, змінені й зниклі файли, контролює критичні об’єкти бази та веде журнал небезпечних адміністративних дій.

Помітити підозрілу зміну раніше, ніж вона перетвориться на інцидентСканер працює лише на читання: не видаляє файли, не запускає «лікування» і не приховує результати. Рішення завжди залишається за адміністратором.
SEC
CMS Security ScannerREAD-ONLY INVESTIGATION DASHBOARD
SCAN COMPLETE
92integrity score1 HIGH · 3 MEDIUM · 8 INFO
18,420files checked
3baseline changes
146DB entities

Чотири рівні перевірки в одному звіті

Файлова система, контрольна точка, база даних і адміністративні зміни розглядаються разом. Знахідки мають рівень ризику та контекст для ручної перевірки.

FILESФайлиwebshell, eval/base64, прихований PHP, небезпечний .htaccess
BASELINEЦілісністьнові, змінені, відсутні та неперевірені файли
DATABASEБазаадміністратори, права, модулі, API, hooks та контент
AUDITПодіїкритичні зміни й Telegram-сповіщення

Пошук шкідливого коду

Сигнатури webshell-поведінки, обфускації, encoded payload, PHP у не-PHP файлах і відомі заборонені хеші.

Власна контрольна точка

Після ручної перевірки магазин запам’ятовує поточні хеші й надалі показує нові, змінені або зниклі файли.

Контроль бази даних

Employee, Profile, WebserviceAccount, Module, hook registrations і підозрілий код у configuration та описах.

Журнал адмін-дій

Реальні data-mutation hooks класифікують зміни адміністраторів, прав, API, модулів, налаштувань і payment hooks.

Telegram для важливого

Високі та критичні знахідки можна надсилати в Telegram, щоб не чекати наступного входу до адмінки.

Історія не зникає

Uninstall відключає інтеграцію, але зберігає звіти, baseline і журнал для повторної установки або розслідування.

Безпечний порядок першого запуску

УстановітьЗавантажте ZIP через штатний менеджер модулів.
ПроскануйтеЗапустіть перевірку й дочекайтеся готового звіту.
Перевірте вручнуВідокремте очікувані зміни від підозрілих.
Створіть baselineЗапам’ятайте лише перевірений поточний стан.

Сканер не замінює професійне розслідування

Евристичний збіг — привід для перевірки, а не автоматичний доказ зараження. Модуль не має CVE-feed, не порівнює сайт з офіційним маніфестом релізу та не виправляє php.ini. Небезпечну знахідку потрібно підтвердити вручну або передати спеціалісту.

COMPATIBILITY

PrestaShop 8.x–9.x, без заявленої підтримки 1.7

Нативний Back Office-модуль із власними захищеними таблицями та каталогами звітів. Telegram token шифрується штатним механізмом PrestaShop, API-ключі показуються лише замасковано.

Що входить у покупку

Інсталяційний ZIP, відкритий код без шифрування, read-only engine, контроль файлів і бази, baseline, журнал, Telegram-сповіщення, документація, 12 місяців оновлень і підтримка запуску.
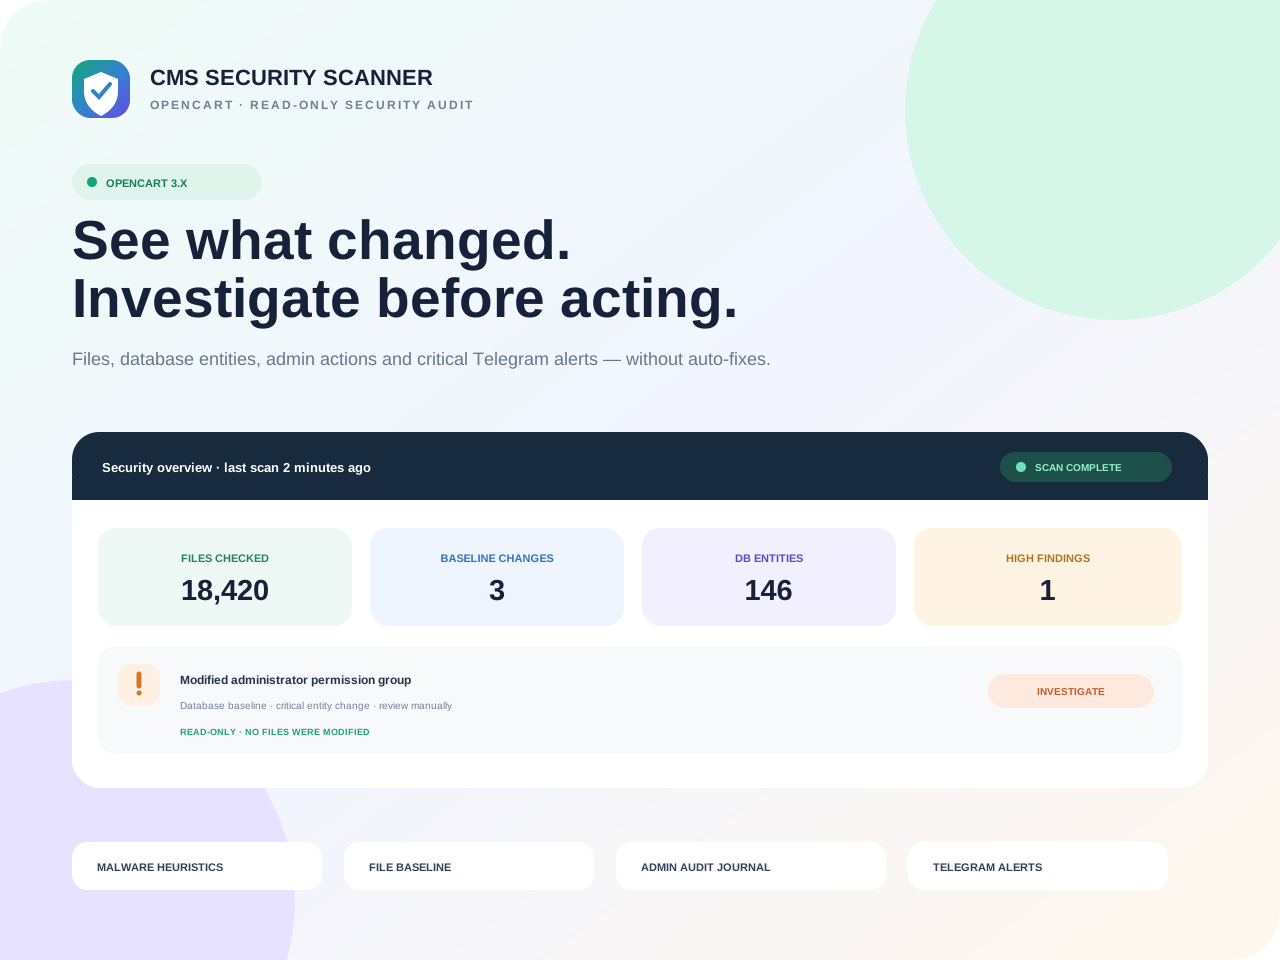
Потрібен захист для OpenCart?Для другої платформи є окрема нативна редакція з урахуванням її файлів, таблиць і адміністративних подій.
Переглянути редакцію
BUILT FOR COMMERCE

Можливості модуля

Продумана функціональність для реального магазину — без зайвої складності.

Сканування файлів

Webshell-поведінка, обфускація, encoded payload, прихований PHP і відомі небезпечні хеші.

01

Контрольна точка

Показує нові, змінені, зниклі та неперевірені файли відносно перевіреного baseline.

02

Контроль бази

Перевіряє адміністраторів, права, модулі, інтеграції та редагований контент на підозрілі зміни.

03

Журнал дій

Фіксує зміни адміністраторів, дозволів, розширень, налаштувань і платіжної поверхні.

04

Telegram-сповіщення

Високі та критичні події можна одразу надіслати відповідальному спеціалісту.

05

Суворо read-only

Модуль нічого не видаляє, не переносить у карантин і не запускає автоматичне лікування.

06
QUICK START

Спочатку перевірка, потім довірений baseline

Не створюйте контрольну точку наосліп: спочатку перегляньте перший звіт і лише після ручної перевірки запам’ятайте поточний стан.

01

Установіть модуль

Завантажте ZIP через Module Manager і відкрийте CMS Security Scanner у Back Office.

02

Запустіть перевірку

Дочекайтеся повного звіту та вручну розберіть високі, середні й інформаційні знахідки.

03

Створіть baseline

Після підтвердження легітимності файлів і сутностей натисніть «Запам’ятати поточний стан».

TECH DETAILS

Технічні характеристики

CMS Security Scanner дає власнику магазину зрозумілу картину ризиків: перевіряє файли на шкідливі конструкції, фіксує нові, змінені й зниклі файли, контролює критичні об’єкти бази та веде журнал небезпечних адміністратив…

Готовий до встановленняВ наявності
ПлатформаPrestaShop
Сумісні версії8.x, 9.x
Спосіб встановленняBack Office / ZIP
Версія PHPPHP — per PrestaShop requirements
Ліцензія1 домен
ЛокалізаціяУкраїнська, English, Русский
{ }

Потрібна допомога або доопрацювання?

Перевіримо сумісність, допоможемо з установкою або адаптуємо модуль під ваш бізнес-процес.

Обговорити задачу
FAQ

Часті запитання

Підтримка розробника

Сканер сам видаляє заражений файл?

Ні. Це навмисно read-only інструмент: він показує ризик і контекст, але не змінює магазин автоматично.

Будь-яка знахідка означає злам?

Ні. Евристика може знаходити легітимний складний код. Серйозну знахідку потрібно підтвердити вручну.

Що зберігається під час видалення?

Звіти, baseline і журнал навмисно зберігаються, щоб розслідування не втратилося під час перевстановлення.

Є перевірка CVE та автоматичне лікування?

Ні. У модулі немає CVE-feed, автоматичного карантину або виправлення php.ini. Це інструмент виявлення й контролю змін.