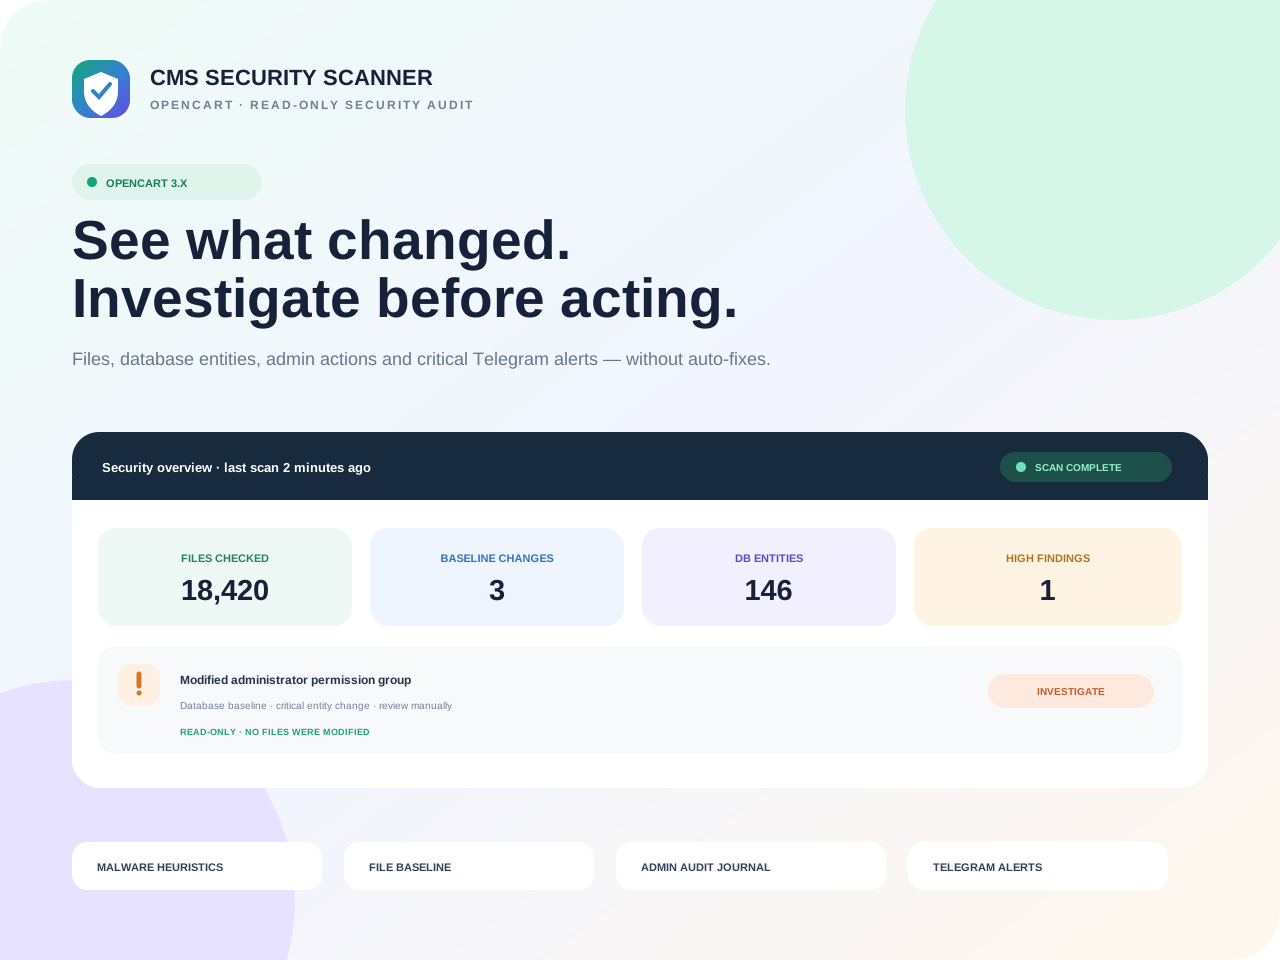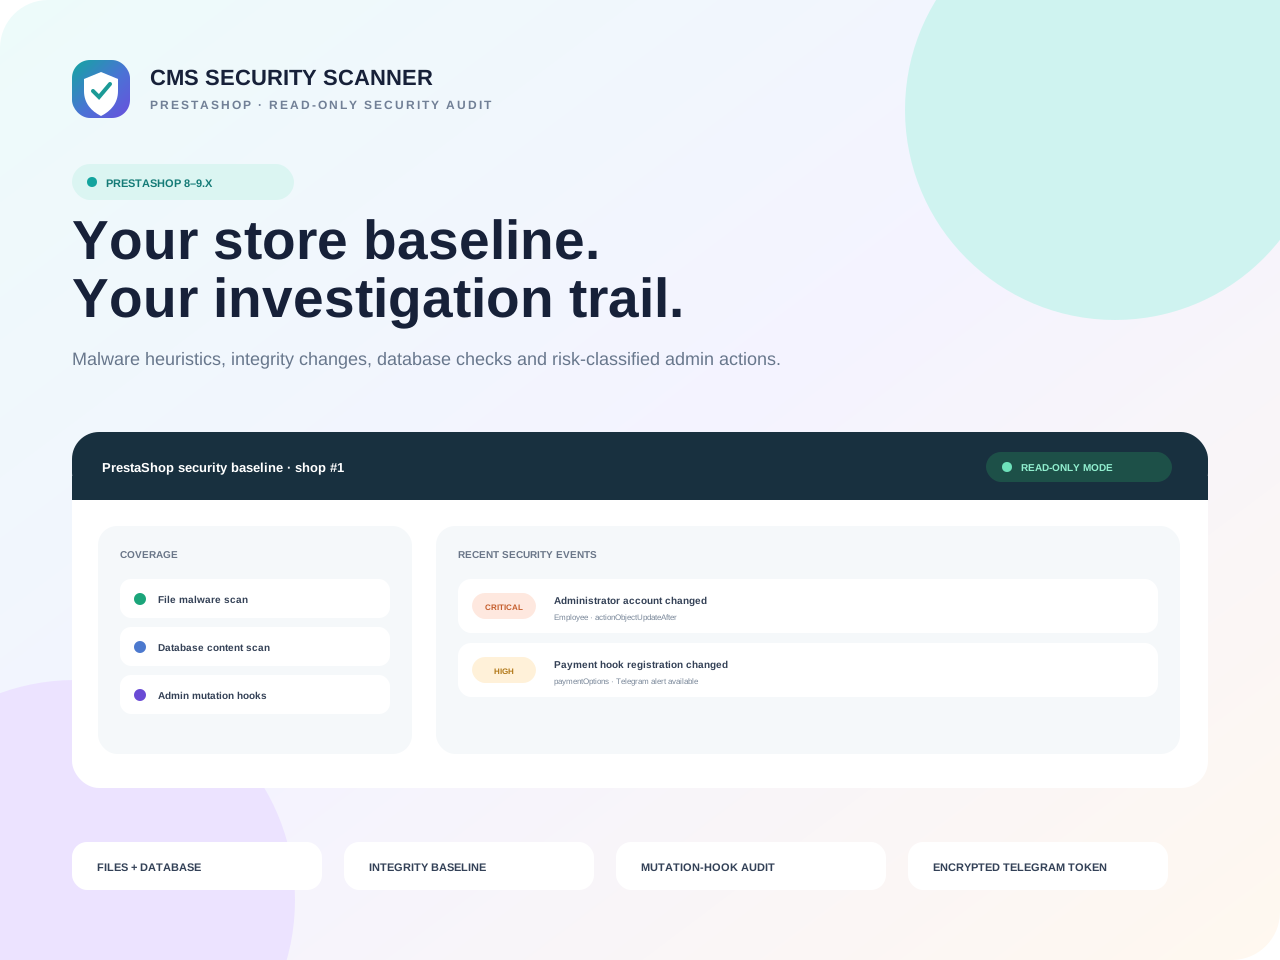
CMS Security Scanner дає власнику магазину зрозумілу картину ризиків: перевіряє файли на шкідливі конструкції, фіксує нові, змінені й зниклі файли, контролює критичні об’єкти бази та веде журнал небезпечних адміністративних дій.
Чотири рівні перевірки в одному звіті
Файлова система, контрольна точка, база даних і адміністративні зміни розглядаються разом. Знахідки мають рівень ризику та контекст для ручної перевірки.
Пошук шкідливого коду
Сигнатури webshell-поведінки, обфускації, encoded payload, PHP у не-PHP файлах і відомі заборонені хеші.
Власна контрольна точка
Після ручної перевірки магазин запам’ятовує поточні хеші й надалі показує нові, змінені або зниклі файли.
Контроль бази даних
Employee, Profile, WebserviceAccount, Module, hook registrations і підозрілий код у configuration та описах.
Журнал адмін-дій
Реальні data-mutation hooks класифікують зміни адміністраторів, прав, API, модулів, налаштувань і payment hooks.
Telegram для важливого
Високі та критичні знахідки можна надсилати в Telegram, щоб не чекати наступного входу до адмінки.
Історія не зникає
Uninstall відключає інтеграцію, але зберігає звіти, baseline і журнал для повторної установки або розслідування.
Безпечний порядок першого запуску
Сканер не замінює професійне розслідування
Евристичний збіг — привід для перевірки, а не автоматичний доказ зараження. Модуль не має CVE-feed, не порівнює сайт з офіційним маніфестом релізу та не виправляє php.ini. Небезпечну знахідку потрібно підтвердити вручну або передати спеціалісту.
PrestaShop 8.x–9.x, без заявленої підтримки 1.7
Нативний Back Office-модуль із власними захищеними таблицями та каталогами звітів. Telegram token шифрується штатним механізмом PrestaShop, API-ключі показуються лише замасковано.
Що входить у покупку
Інсталяційний ZIP, відкритий код без шифрування, read-only engine, контроль файлів і бази, baseline, журнал, Telegram-сповіщення, документація, 12 місяців оновлень і підтримка запуску.